El riesgo no es exclusivo del entorno corporativo. Cualquier usuario de Windows puede verse afectado si descarga o abre un archivo .LNK procedente de fuentes no confiables. Para identificar accesos directos sospechosos, Palo Alto Networks recomienda:
EntornoIntelligente.com/ Cuidado con los iconos de Windows: los ciberataques con accesos directos se triplican en un año
Un análisis de Palo Alto Networks revela que los archivos .LNK, comunes en los escritorios de Windows, están siendo utilizados masivamente para distribuir código malicioso. Solo en 2024, se detectaron más de 68.000 muestras maliciosas, un 224% más que el año anterior.
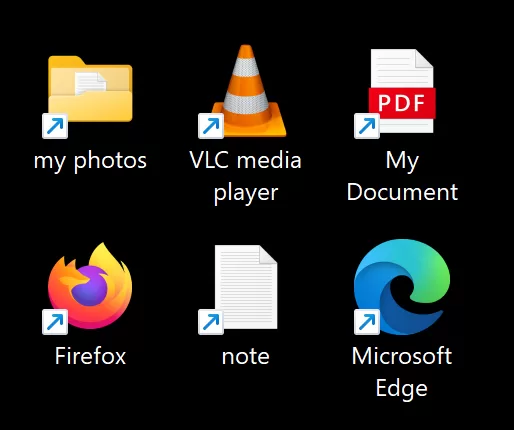
Madrid, 27 de agosto de 2025 – Lo que parece un simple icono en el escritorio puede convertirse en la puerta de entrada para un ciberataque. Así lo alerta un nuevo estudio de Unit 42, el equipo de inteligencia de amenazas de Palo Alto Networks, que documenta cómo los atacantes están utilizando archivos de acceso directo de Windows (extensión .LNK) para ejecutar malware de forma sigilosa, engañando a las víctimas con iconos que simulan ser documentos, fotos o aplicaciones legítimas.
Según los datos de la compañía, el uso malicioso de estos archivos se ha disparado un 224%, el triple en tan solo un año: de 21.098 muestras detectadas en 2023 se ha pasado a 68.392 en 2024, lo que marca una tendencia clara al alza en el abuso de este formato.
“Estamos viendo cómo técnicas antiguas se reinventan con una sofisticación preocupante. El uso de accesos directos de Windows para camuflar malware es tan efectivo como silencioso: no requiere engañar al sistema, solo a la persona. Y eso lo convierte en una amenaza transversal para empresas y usuarios particulares”, señala Jesús Díaz Barrero, Director de Consultoría en Seguridad de Cortex y Servicios Cloud para EMEA en Palo Alto Networks.
¿Qué es un archivo .LNK y por qué debería preocuparnos?
Los archivos .LNK son los accesos directos que Windows crea cuando, por ejemplo, enviamos un programa al escritorio. Aunque suelen parecer inofensivos, estos accesos también pueden llevar comandos ocultos y ejecutarse con solo un doble clic, sin que el usuario perciba nada extraño.
El informe señala que los atacantes personalizan estos accesos directos con nombres e iconos familiares –como “Informe2024.pdf” o “Recibo.txt”– para engañar a la víctima. Detrás, sin embargo, puede esconderse un script que descarga malware, roba credenciales o abre una puerta trasera en el equipo.
Cuatro formas de ataque, un mismo punto de entrada
Palo Alto Networks ha analizado más de 30.000 muestras recientes y clasifica los ataques con archivos LNK en cuatro tipos principales:
Explotación de vulnerabilidades: archivos diseñados para activar fallos del sistema al abrir la carpeta que los contiene.
Ejecución de archivos maliciosos: accesos que apuntan a malware ya presente en el equipo.
Scripts camuflados como argumentos: el archivo en realidad ejecuta instrucciones maliciosas en segundo plano.
Contenido superpuesto: accesos que ocultan código adicional al final del archivo, como scripts o binarios codificados.
Una de las técnicas más sorprendentes consiste en adjuntar contenido real (como un PDF auténtico) junto a un script malicioso, de forma que el usuario ve el documento esperado mientras el malware se ejecuta sin ser detectado.
Cómo protegerse: el icono no lo es todo
El riesgo no es exclusivo del entorno corporativo. Cualquier usuario de Windows puede verse afectado si descarga o abre un archivo .LNK procedente de fuentes no confiables. Para identificar accesos directos sospechosos, Palo Alto Networks recomienda:
Comprobar las propiedades del archivo (clic derecho > Propiedades).
Prestar atención a la ruta de destino: si apunta a scripts o carpetas inusuales, es mejor no ejecutarlo.
Evitar abrir accesos directos enviados por correo o descargados de Internet si no se esperaba recibirlos.
Más allá, es esencial utilizar soluciones de ciberseguridad confiables y mantener una postura proactiva que abarque a toda la organización, no solo al área técnica. Palo Alto Networks protege a sus clientes frente a estos ataques mediante una combinación de soluciones como Advanced Threat Prevention, Cortex XDR, Prisma Access o sus firewalls de nueva generación, que permiten detectar este tipo de archivos incluso si están ofuscados o utilizan técnicas avanzadas.
Publicada por: Javier Francisco Ceballos Jimenez